HSTS、nosniff、Referrer-Policyが防ぐもの
HTTPSにすれば安全、とよく言われますが、HTTPSが守るのは通信の経路だけです。それだけでは防げない問題には、セキュリティに関するレスポンスヘッダーも有効です。HTTPSの通信の概要と、HSTS、X-Content-Type-Options、Referrer-Policyの3つを取り上げ、それぞれが何を防ぐのかを解説します。
目次
シェア
はじめに
HTTPSでの配信やHTTPヘッダーというと、サーバーやインフラの領域で、フロントエンドの開発者からは少し距離があります。しかし、HTTPSでの配信は当たり前になり、HTTPでは動かないブラウザAPIも多くあります。また、ホスティングサービスの普及によって、HTTPヘッダーの設定をフロント側の開発者が行う機会も増えましたし、サービスが自動で付与しているヘッダーもあります。
この記事では、HTTPSの仕組みを整理したうえで、Strict-Transport-Security、X-Content-Type-Options、Referrer-Policyという3つのセキュリティに関するレスポンスヘッダーについて取り上げます。自分のサイトがどのように配信されていて、何から守られているのか・いないのか、整理していきましょう。
なお、セキュリティ系のヘッダーとしてもっとも代表的なContent-Security-Policy(CSP)については、別の記事で詳しく扱いました。併せて参照してください。
TLSとHTTPSの関係
まずは、HTTPSがどのような仕組みで成り立っているのかを見ていきます。
TLSは通信を暗号化するためのプロトコル
HTTPSを支えているのは、TLS(Transport Layer Security)というプロトコルです。TLSは通信を暗号化するための仕組みで、HTTPに限らず、メールの送受信(SMTPやIMAP)など、さまざまな通信プロトコルとともに使われています。
TLSの前身はSSL(Secure Sockets Layer)というプロトコルです。SSLにはいくつもの脆弱性が見つかったため、現在はすべてのバージョンが非推奨となり、TLSに置き換えられています。それでも今なお「SSL証明書」や「SSL化」という呼び名を目にするのは、この名残です。実際に使われているのはTLSであり、証明書も正確には「TLS証明書」です。
HTTPS=HTTP over TLS
では、HTTPとTLSはどのような関係にあるのでしょうか。通信の階層で見ると、HTTPの下にTLSがあり、さらにその下に、サーバーとの接続を担うTCPがある、という構造になっています。
つまり、HTTPSとは「HTTP over TLS」、TLSの上でHTTPをやり取りすることです。HTTPのリクエストやレスポンスの書き方自体は何も変わらず、その下の層で通信が暗号化されているだけ、と整理できます。
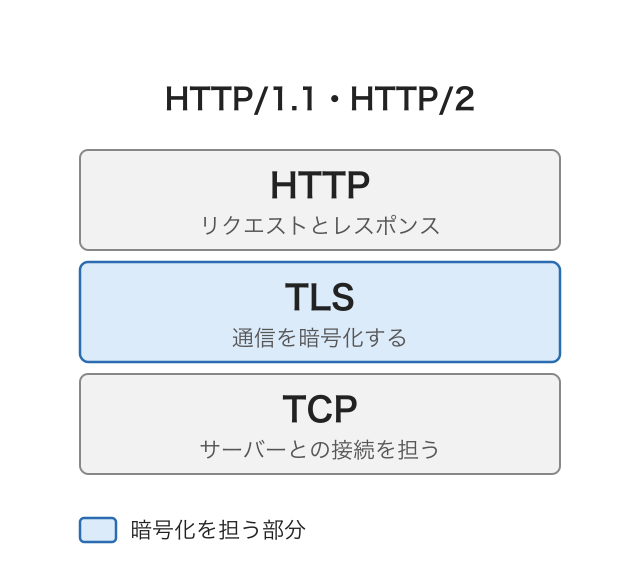
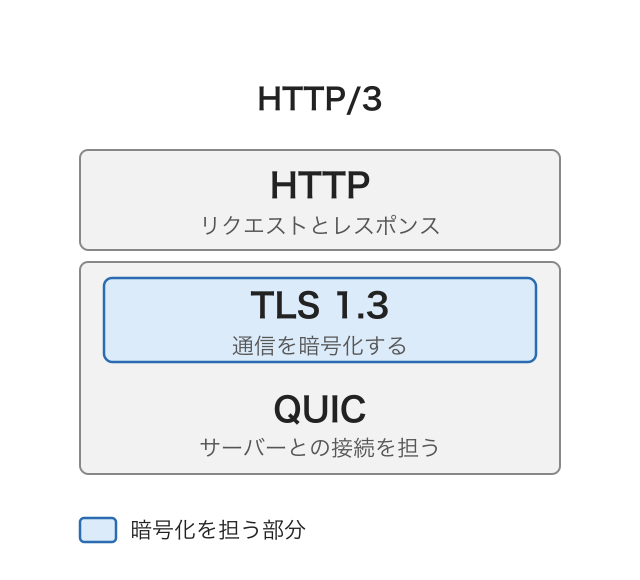
なお、HTTP/3ではTCPの代わりにQUICというプロトコルが使われます。QUICはTLS 1.3を内部に取り込んだ設計になっており、暗号化が必須です。階層の形は少し変わりますが、「HTTPそのものは変わらず、下の層で暗号化される」という点は同じです。
ハンドシェイクの流れ
TLSで通信を始める際には、ハンドシェイクと呼ばれるやり取りが行われます。細かな手順はバージョンによって異なりますが、ざっくりとした流れとしては、鍵交換・証明書の検証を行い、以後の通信を暗号化して行います。
この「証明書の検証」と「暗号化」の2つが、次の節でお話しするHTTPSの役割に直結しています。
HTTPSは何を守っていて、何を守っていないのか
さて、HTTPSにすれば通信は安全になる、とよく言われます。では、具体的に何が守られているのでしょうか。
HTTPSが守っているもの
HTTPSが守っているのは、次の3つです。
- 機密性:通信内容が暗号化され、経路上の第三者に盗み見られない
- 完全性:通信内容が途中で改ざんされていないことを検証できる
- サーバー認証:接続先が、そのドメインの正当なサーバーであることを証明書で確認できる
たとえば、公衆Wi-Fiのような環境で通信が盗聴されたり、広告やスクリプトを勝手に差し込まれたりといった攻撃は、HTTPSによって防げます。
HTTPSが守っていないもの
一方で、HTTPSが守っていないものもあります。
たとえばサイト自体の信頼性です。証明書が保証するのは「このドメインのサーバーと通信している」ということだけで、そのドメインの運営者が信頼できるかどうかではありません。Let’s Encryptなどで誰でも無料で証明書を取得できる現在、フィッシングサイトの多くもHTTPSで運営されています。かつてChromeは、HTTPSで通信しているページのアドレスバーに鍵アイコンを表示していましたが、「鍵マーク=安全なサイト」という誤解を招くとして、Chrome 117(2023年)で中立的なアイコンに変更しました。
また、XSSなどアプリケーション層の脆弱性も別の問題です。HTTPSはあくまで通信経路を守るものなので、正規のサーバーから届いたHTMLやJavaScriptに問題があれば、そのまま脆弱性となります。CSPなどの対策が別途必要になるのはこのためです。
フロントエンドとの接点
フロントエンドの開発では、HTTPSでないと思いどおりに動かない場面があります。
- secure context:位置情報やカメラ・マイクへのアクセスなどのAPIは、HTTPSのページ(と
localhost)でしか使えない - Mixed Content:HTTPSのページからHTTPで配信されている画像やiframeなどを読み込もうとしても表示されない
- Cookieの
Secure属性:この属性を付けたCookieは、HTTPSの通信でしか送信されない
最近はHTTPSが当たり前になり、このような場面で引っかかることも減りましたが、筆者は古いサイトからの移行作業で、HTTP→HTTPSのリダイレクトの不備にぶつかった経験があります。
Strict-Transport-Security
ここからは、セキュリティに関するレスポンスヘッダーを取り上げます。最初はStrict-Transport-Security、通称HSTS(HTTP Strict Transport Security)です。
HTTPSへのリダイレクトとHSTS
多くのサイトでは、http://でアクセスされた場合にhttps://へリダイレクトする設定をしているでしょう。ただ、リダイレクトだけでは防ぎきれない攻撃もあります。HSTSヘッダーを付けると、さらに安全性が高まります。
ユーザーがブラウザにドメイン名だけを入力した場合や、古いリンクをたどった場合など、最初のリクエストがHTTPで送られることは十分あり得ます。この最初のHTTPのやり取りを攻撃者が横取りすると、リダイレクトにたどり着かず、HTTPのまま通信を続けさせることができてしまいます。このような攻撃は、SSL strippingと呼ばれています。
HSTSはこの攻撃に対して有効です。このヘッダーを受け取ったブラウザは、そのドメインにはHTTPを使わず、HTTPSで接続するようになります。これにより、「HTTPのまま通信を続けさせる」ことはできなくなります。ヘッダーの内容はシンプルです。
Strict-Transport-Security: max-age=300; includeSubDomainsそれぞれの意味は次のとおりです。
max-age:HTTPSを強制する期間(秒)。ここでは300なので5分includeSubDomains:サブドメインにも同じ設定を適用する
HSTSヘッダーはHTTPSのレスポンスで返したときにだけ有効です。HTTPのレスポンスに付けても、すでに改ざんされている可能性があるため、ブラウザには無視されます。
HSTSとpreload list
HSTSが行うことはシンプルですが、その仕組み上、初回のアクセスでは効きません。ブラウザがヘッダーを受け取るのは最初のレスポンスなので、それより前のリクエストは守れないのです。
このような「最初の1回は信用するしかない」という問題は、TOFU(Trust On First Use)と呼ばれます。これを解決するのがHSTS preload listです。ブラウザに組み込まれたドメインのリストで、ここに登録されたドメインは、初回からHTTPSで接続されます。
登録はhstspreload.orgから申請できます。申請時には、HSTSヘッダーにpreloadを追記して登録の意思表示をすること、max-ageを1年以上にすること、サブドメインも含めること、という要件を満たしている必要があります。なお、一度登録すると、削除するのは簡単ではありません。削除を申請しても、各ブラウザのリリースに反映されるまでには数か月かかります。導入する際は、まず短いmax-ageで試し、問題がないことを確認してから期間を延ばしていくのが安全です。
preload listには、個別のドメインだけでなく、トップレベルドメイン(TLD)ごと登録することもできます。たとえばGoogleが管理する.devは、TLDごとpreload listに登録されています。
ところが、.devが一般に使えるようになる前は、myapp.devのようなドメインがローカルの開発環境として使われることがありました。そのため、2017年末にChrome 63でpreloadが有効になったとき、多くの開発者のローカル環境が突然HTTPSを強制され、開けなくなってしまいました。現在、ローカル開発用には予約済みの.testや.localhostを使うのが安全です。
X-Content-Type-Options: nosniff
続いてはX-Content-Type-Optionsです。このヘッダーに指定できる値はnosniffのみです。この値は「sniffをしない」という意味ですが、この「sniff」が何を指すのか、まずはそこから見ていきましょう。
MIME sniffingとは
ブラウザは本来、レスポンスのContent-Typeヘッダーを見て、そのファイルが何であるかを判断します。text/htmlやapplication/jsonなどです。しかし、歴史的にはContent-Typeの設定を間違えているサーバーも多く、ブラウザはファイルの中身を見て種類を推測する、ということをしています。これをMIME sniffingと呼びます。
そう聞くと親切な仕組みのように思えますが、これを悪用されることがあります。たとえば、画像やテキストとしてアップロードされたファイルの中にスクリプトを仕込んでおくと、ブラウザがそれを「推測」によってHTMLやJavaScriptとして解釈してしまう、というものです。
nosniffを付けると何が起きるのか
X-Content-Type-Options: nosniffを付けると、ブラウザは推測をやめ、Content-Typeを信用するようになります。具体的には、<script>で読み込むファイルがJavaScriptのMIMEタイプでない場合や、<link rel="stylesheet">で読み込むファイルがtext/cssでない場合には、読み込みがブロックされます。
X-Content-Type-Options: nosniffブロックされるということは、MIMEタイプに誤りがあるとサイトが動かなくなるということですが、悪用されるよりははるかによいです。最初から指定したうえで動作を確認していれば問題ありません。
nosniffと<script type="module">
<script type="module">で読み込むモジュールスクリプトは、nosniffの有無に関係なく、最初から厳格にMIMEタイプがチェックされます。つまり、.mjsという拡張子のファイルを、MIMEタイプの設定なしに配信するとエラーになります。DevToolsのコンソールに「Failed to load module script」といった文字が出ていたら、まずContent-Typeを確認してみてください。
Referrer-Policy
3つ目はReferrer-Policyです。Refererというリクエストヘッダーには、リンク元のページのURLが入ります。以前のブラウザは、外部サイトへのリンクをたどる際や、外部の画像やスクリプトを読み込む際にも、パスやクエリ文字列まで含んだURLを、丸ごとこのヘッダーで送っていました。
そのため、URLにユーザーIDやトークン、検索キーワードなどが含まれていると、それがそのまま外部のサイトに漏れてしまう、という問題がありました。
そこで、ブラウザのデフォルトの挙動が見直されました。2026年時点の主要なブラウザでは、デフォルトでReferrer-Policy: strict-origin-when-cross-originになっています。これは、次のような動作をします。
- 同一オリジンへのリクエストでは、フルURLを送る
- 別オリジンへのリクエストでは、オリジン(
https://example.com/まで)のみを送る - HTTPSからHTTPへのリクエストでは、何も送らない
これならばデフォルトで安全なのではないかと思われたかもしれません。実際、明示的に指定していないサイトも多くあります。古いブラウザを考慮する必要がなくなったり、セキュリティチェックの項目から外れたりすれば、Referrer-Policyを明示的に指定するサイトは今後も減っていくのかもしれません。
設定方法がいくつもある
Referrer-Policyは、ほかのヘッダーと比べて設定方法が多いのが特徴です。レスポンスヘッダーのほかに、HTMLのmeta要素や、要素ごとの属性でも指定できます。
Referrer-Policy: strict-origin-when-cross-origin<!-- meta要素でページ全体に指定 -->
<meta name="referrer" content="no-referrer">
<!-- 要素ごとに指定 -->
<img src="https://example.com/image.png" referrerpolicy="no-referrer">
<!-- リンクで、リファラーを送らない -->
<a href="https://example.com/" rel="noreferrer">外部サイト</a>ヘッダーやmeta要素での指定、あるいはブラウザデフォルトをページ全体のポリシーとして、特定の要素だけreferrerpolicy属性やrel="noreferrer"で上書きする、という使い方もできます。
リファラーのスペル
有名なのでご存じの方もいるかもしれませんが、リクエストヘッダーに含まれるRefererという項目はスペルを誤っています。英単語としての正しい綴りは「referrer」なので、「r」が1つ足りません。これは、HTTPの仕様が策定された際のミスがそのまま定着してしまったものです。
一方、ここで紹介したReferrer-Policyヘッダーや、name="referrer"では正しい綴りになっていますので、注意が必要です。
3つのヘッダーはどこで設定するのか
ここまで3つのヘッダーを見てきましたが、これらはどこでどのように指定すればいいのでしょうか。
HTMLだけでは設定できない
これらはHTTPのレスポンスヘッダーで、サーバーがレスポンス本体(HTMLに限らず、JSやCSS、画像なども含む)と一緒に送る情報です。HTMLの<meta>要素に同様の指定ができるものもありますが、セキュリティ上の制約などから、大半はHTML内には記述できません。前節で見たとおり、Referrer-Policyはmeta要素でも指定できますが、HSTSとnosniffはサーバー側で設定する必要があります。
ホスティングサービス別の設定方法
主要なホスティングサービスでは、テキストファイルやJSONファイルへ記述するなどして、カスタムHTTPヘッダーを付与できます。たとえば、NetlifyやCloudflare Workersの静的アセットでは_headersというテキストファイルに、Vercelではvercel.jsonのheadersに記述します。ヘッダーの設定ができないサービスとしては、GitHub Pagesがあります。
まずは現状を確認する
サービスによっては、デフォルトでいくつかのヘッダーを付与してくれています。筆者が執筆時点(2026年10月)で確認したところ、Vercel、Netlifyでは、サービスが提供するドメイン(*.vercel.appなど)でpreloadつきのHSTSヘッダーが付与されていました。
一方、Cloudflare Workersの静的アセットでは、これらのヘッダーはデフォルトでは付与されず、_headersファイルで指定します。ただし、*.workers.devはコラムで触れた.devのドメインです。また、*.vercel.appと*.netlify.appは、同じくGoogleが管理する.appのドメインです。どちらもTLDごとpreload listに登録されているため、ヘッダーの有無にかかわらず初回からHTTPSで接続されます。
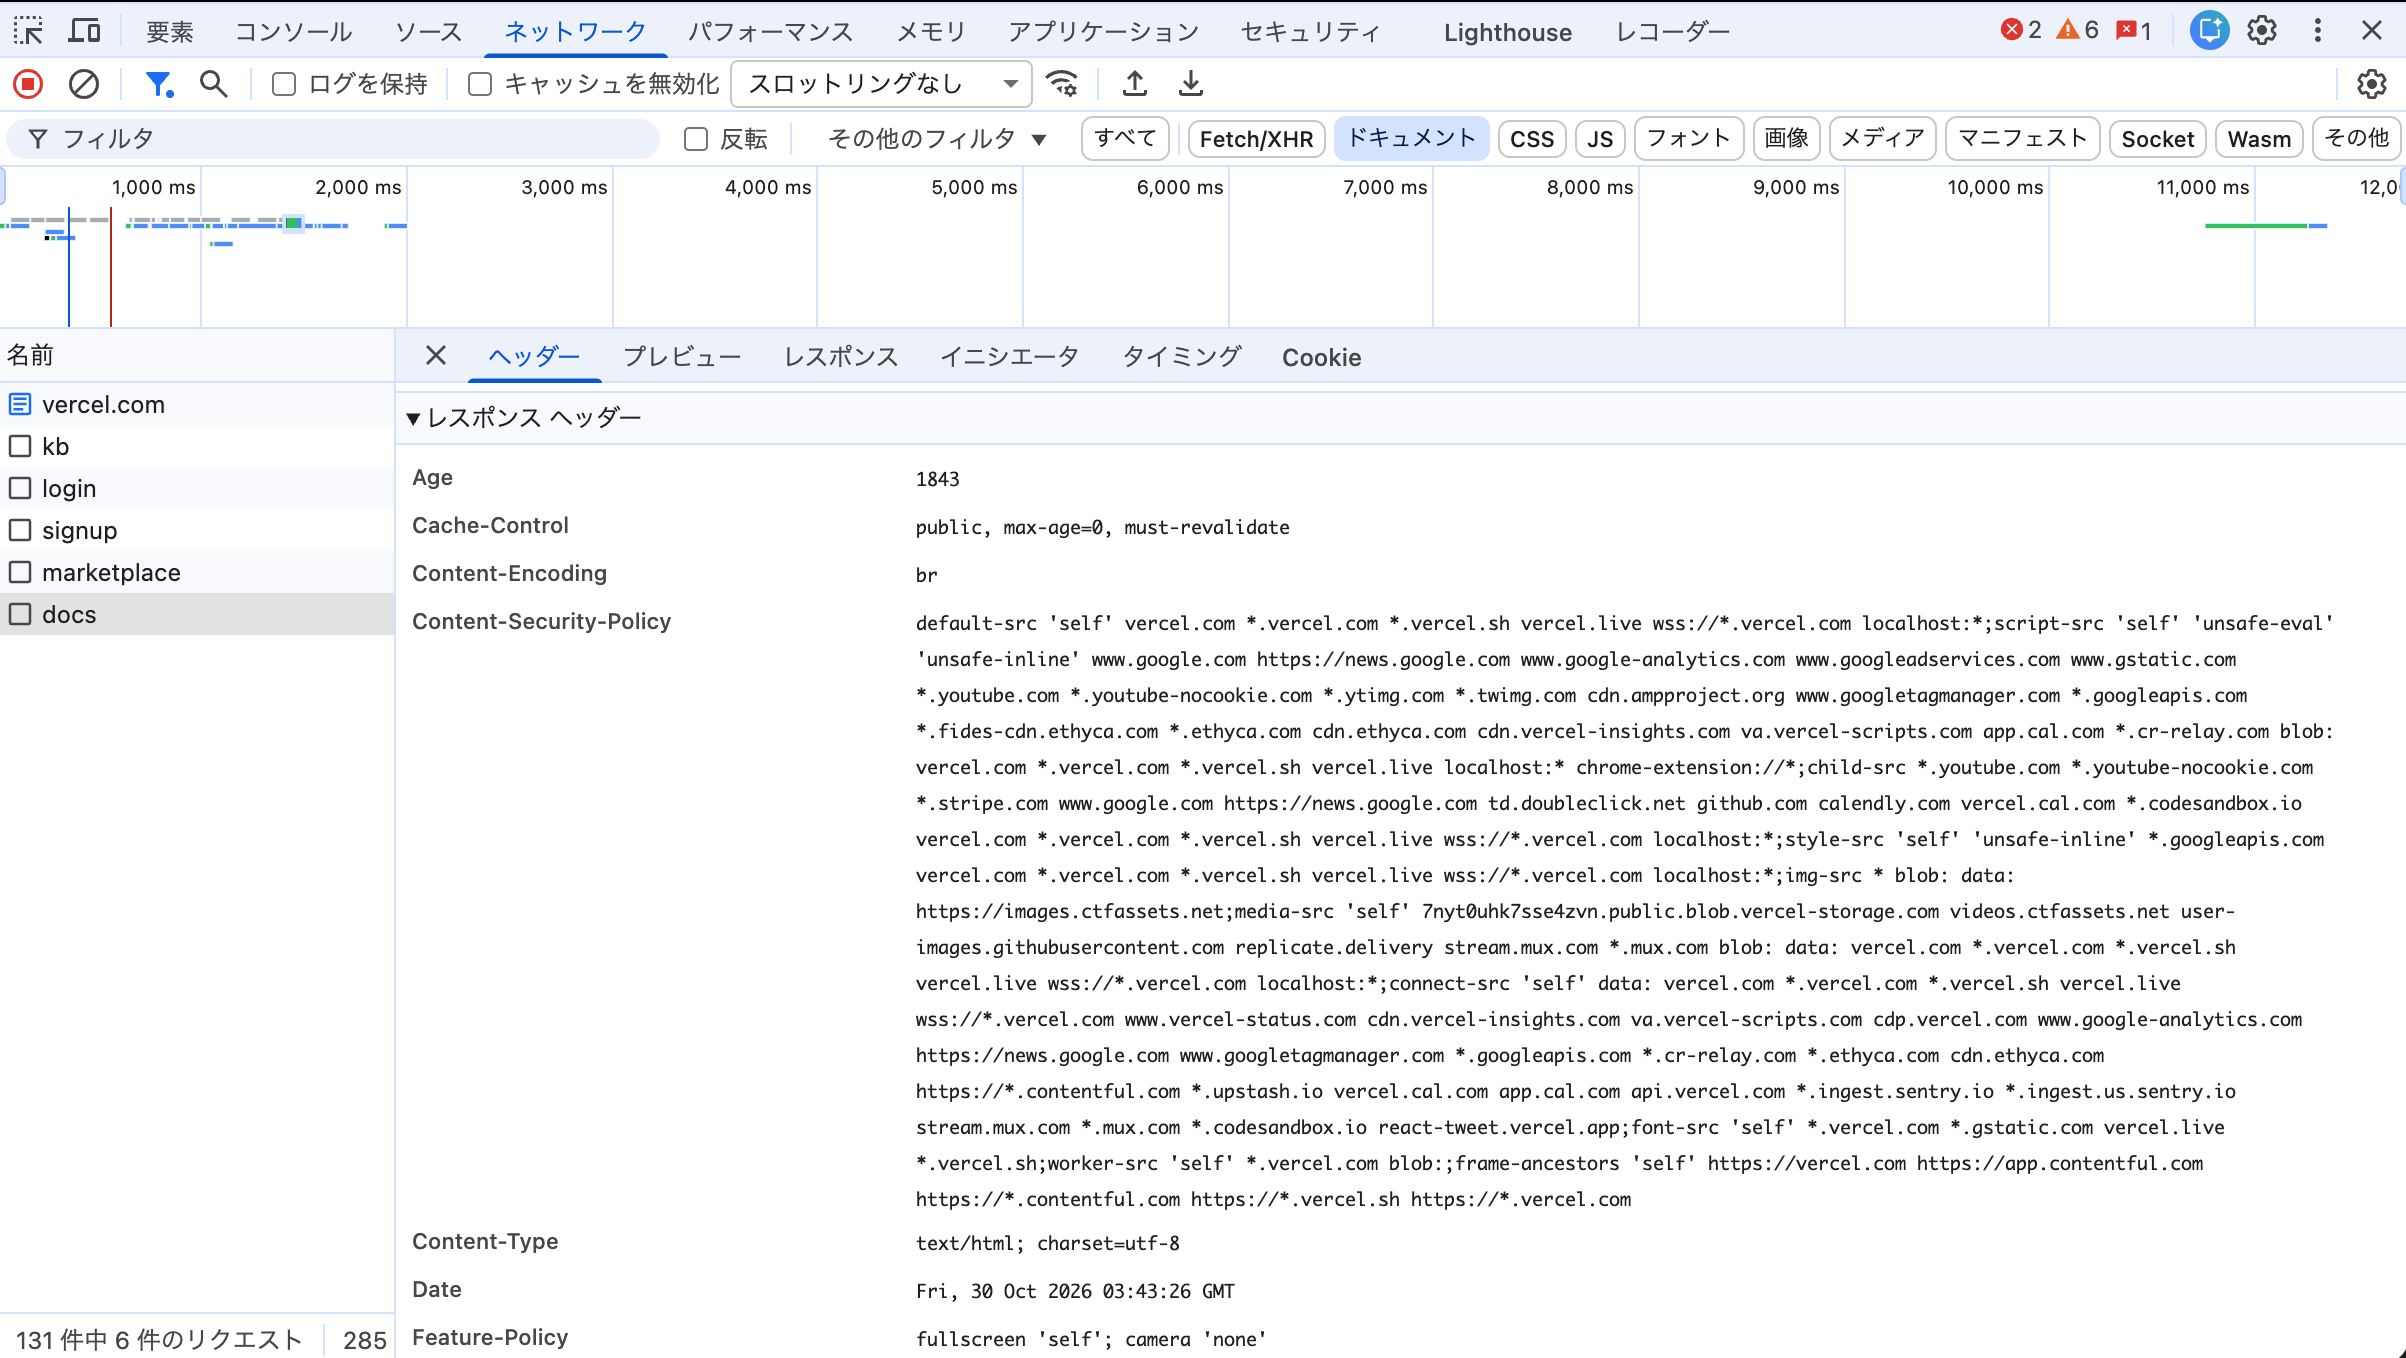
このように、サービスやドメインによって状況はさまざまです。そのため、設定を追加する前に、まずは現状を確認するのがおすすめです。確認方法は簡単で、DevToolsのNetwork(ネットワーク)パネルを開き、HTMLのリクエストを選択して「Response Headers(レスポンス ヘッダー)」を見るだけです。すでに付与されているヘッダーを二重に設定したり、意図しない値で上書きしたりすることを防げます。
おわりに
今回は、HTTPSの仕組みと、3つのセキュリティに関するレスポンスヘッダーについてお話ししました。ホスティングサービスやブラウザも、安全にサイトが配信できるよう変化してきているので、あまり意識せずとも問題は起こらないかもしれません。とはいえ、自分のサイトがどのように配信されていて、どのような設定が有効になっているか知っておいて損はありません。意図せず読み込みがブロックされたときや、「これは守られている?」と心配になったときなど、ヘッダーやTLSの仕組みを再確認する助けになれば幸いです。